企业网络安全从边界、分区与访问权限入手
企业网络安全服务围绕互联网出口、防火墙、办公网与业务网隔离、远程访问和网络设备管理开展。策略配置需要结合现有架构和业务访问要求逐项梳理。
设备可用并不代表规则清楚。端口开放、共享账号、管理入口和第三方接入若缺少记录,后续变更与异常调查都会增加难度。
防火墙用于控制企业网络边界的访问规则,决定哪些业务可以放行、哪些连接应被阻断,是企业网络安全体系中最基础也最关键的控制点。
IPS 即入侵防御系统,能够识别恶意扫描、漏洞利用与异常流量,并在网络层直接阻断高风险攻击行为,减少安全事件进入内部网络的机会。
VPN 用于为远程办公、异地分支和外部维护人员提供加密接入通道,确保跨公网访问企业业务系统时具备身份校验、传输加密和访问边界。
最小权限原则强调用户、终端和系统只获得完成当前任务所必需的访问权限,用于降低账号被盗用、横向移动和误操作带来的扩散风险。
策略长期未梳理,访问边界容易变得模糊
业务系统、访客网络、服务器区和远程接入对象不断变化,既有白名单、ACL、防火墙规则和账号权限可能不再对应当前工作方式。
定期核对访问对象、策略责任人和日志来源,有助于明确哪些规则需要保留、收紧或进一步确认。
防火墙、网络分区、远程访问和审计如何协同
服务覆盖边界设备与防火墙策略、办公网和业务网分区、远程接入、日志整理、账号权限检查及持续巡检;具体规则根据企业网络架构和业务访问范围配置。
网络边界与防火墙策略治理
围绕企业出口、防火墙、UTM 或下一代安全设备梳理访问规则、端口开放、地址映射、白名单控制与高风险服务暴露情况,减少边界配置混乱造成的安全隐患。
办公网与业务网分区隔离
结合交换架构、VLAN、ACL 与核心网络策略,对办公终端、服务器区、访客网络、生产设备或第三方接入区进行逻辑隔离,降低问题扩散和横向渗透风险。
远程接入与分支访问安全
为居家办公、出差人员、供应商维护或分支机构访问场景配置 VPN、接入认证、访问范围限制与日志留存,让远程连接不再成为企业网络安全薄弱点。
安全日志与异常访问审计
针对防火墙、交换设备、无线控制器和关键服务器的连接日志、告警信息与访问轨迹进行整理,帮助企业快速识别异常登录、可疑端口暴露和高频告警源头。
安全基线加固与账号权限梳理
对网络设备管理口、默认账号、弱口令、管理网开放范围和高权限账户进行排查与收敛,建立更适合企业长期运维的安全基线和权限边界。
持续巡检与整改建议
结合企业现网架构、现有设备能力与业务使用方式,定期输出问题清单、策略优化建议和优先级排序,让网络安全建设从一次性项目转向持续性治理。
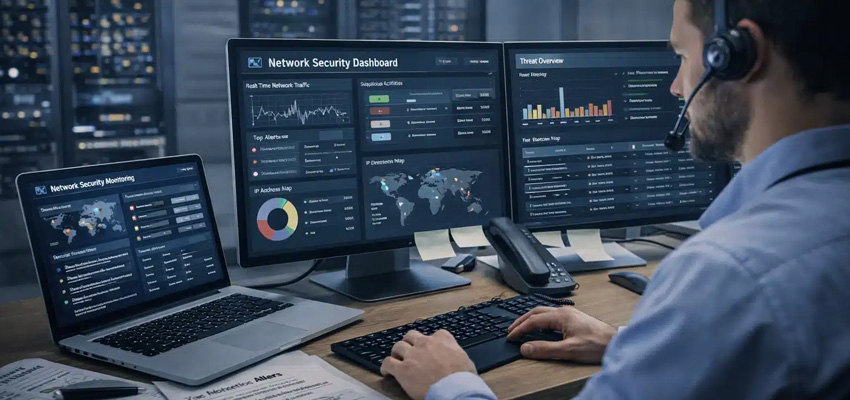
让安全规则可查、可调整、可持续维护
把边界规则、分区关系、访问账号和操作记录整理清楚,企业更容易在业务需求变化时评估网络访问的影响。
如需持续观察服务器与网络设备状态,可与 监控告警服务 衔接,了解设备指标与告警记录的管理方式。
防火墙、端口和地址映射配置集中梳理,便于后续核对。
网络分区与远程接入对象有清楚的权限依据。
日志来源和关键访问记录更容易查找与回看。
问题与调整建议形成可追踪记录。