如何检查Windows 11是否应用了新的2023版安全启动证书(替代2011版)

如果你最近检查过事件查看器,可能会发现一些关于安全启动证书的新的TPM-WMI错误。别担心,你不是唯一遇到这种情况的人。许多Windows 11用户在安装2026年2月的补丁星期二更新后,突然看到这些日志出现。
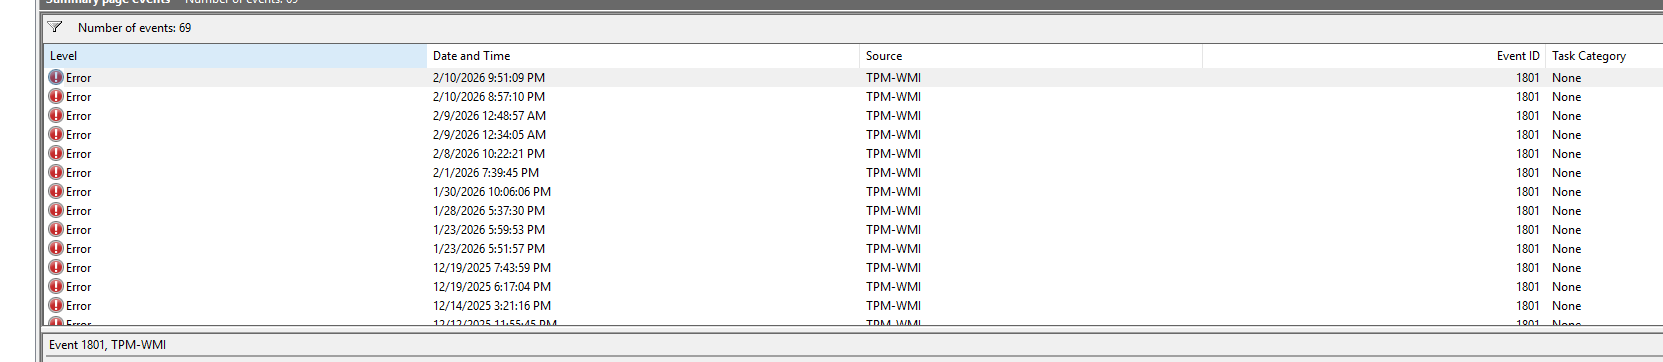 事件查看器显示事件ID 1801错误。来源:Reddit
幸运的是,这不是一个错误。微软正在更新2011年以来的安全启动证书。那些旧证书快到使用寿命末期,Windows正在将设备切换到一个新的证书颁发机构,名为Windows UEFI CA 2023。
安全启动是保护你的电脑启动过程的功能,只允许受信任的固件、引导程序和系统组件在Windows加载前运行。如果这些证书过期或失效,安全启动将无法发挥作用。
微软将证书更新捆绑在2026年2月的Windows 11更新(KB5077181)中。按照惯例,这是一个分阶段、针对特定设备的推送,可能会利用远程诊断和信心检测,再将新证书推送到你的设备固件。
因此,许多用户会看到事件查看器里提到“有可用的更新证书”或“正在监测”之类的日志,尽管系统实际并未发生变化。
请注意,这些日志不代表有问题。在大多数情况下,Windows只是准备你的设备,检查兼容性,为安全地应用新安全启动密钥做准备。
为什么会在事件查看器看到TPM-WMI错误
很多Windows 11用户注意到事件ID 1801以及类似的消息:
“BucketConfidenceLevel: 正在监测 – 需要更多数据”
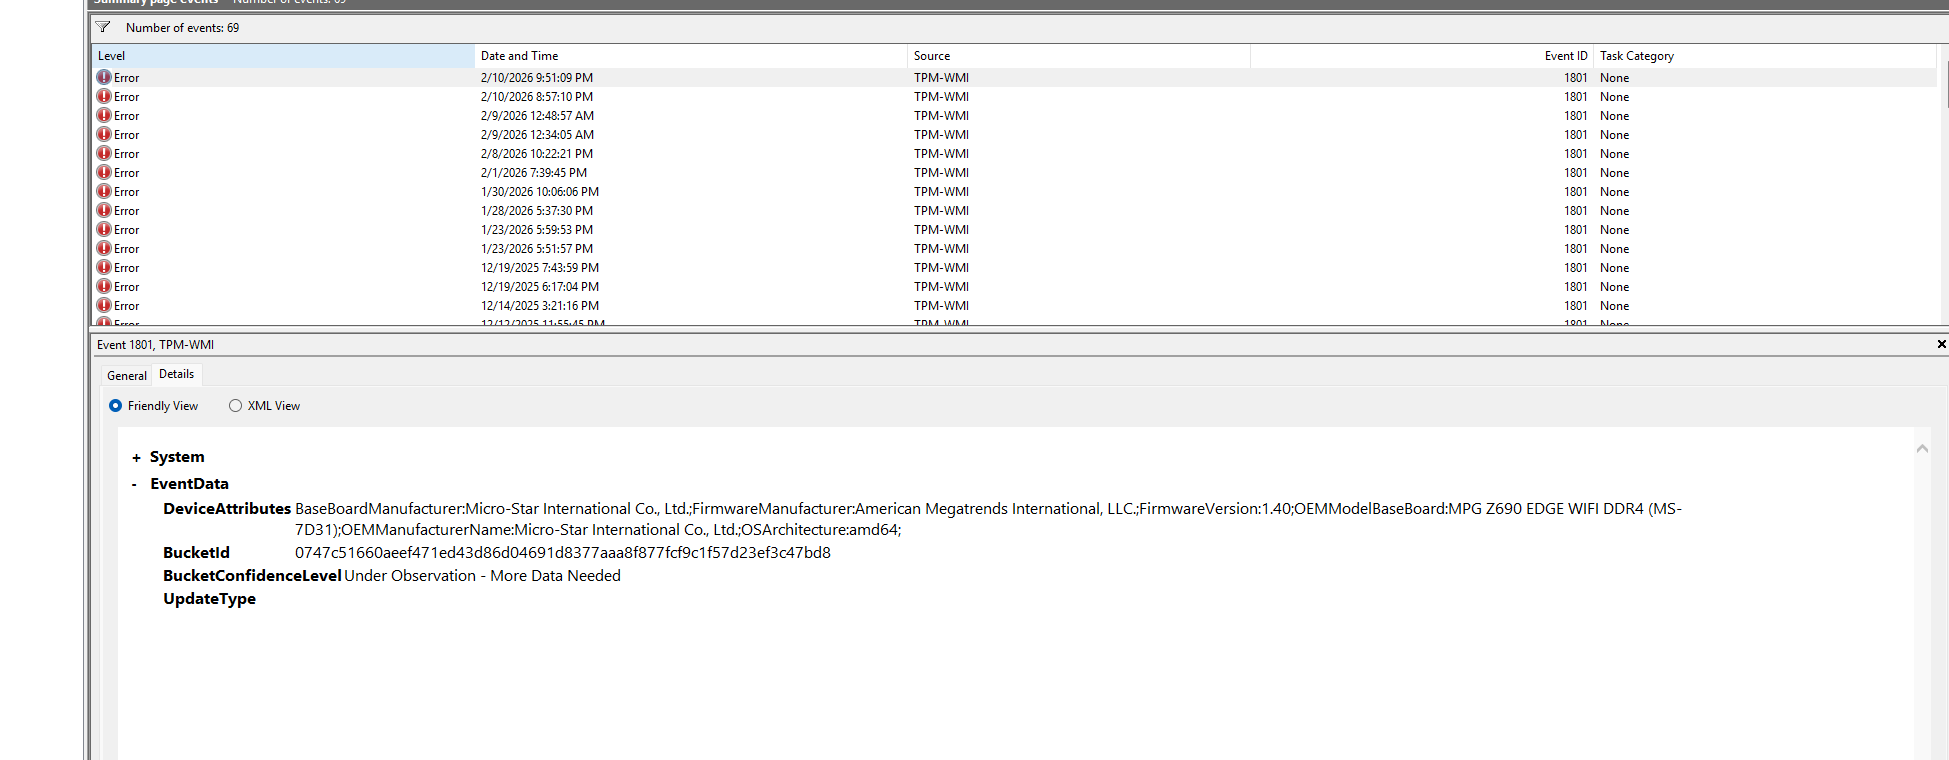 事件查看器显示事件ID 1801错误,BucketConfidenceLevel为“正在监测 – 需要更多数据”。来源:Reddit
请放心,电脑安全无虞,没有任何故障。Windows记录的只是状态检查,而非错误或失败。
安全启动密钥存在于固件层面,并在整个电脑生态系统中共享,包括OEM固件、主板厂商和Windows。因此,这一变更必须谨慎协调,以避免出现设备无法启动的情况。
该过程分两个步骤:
大部分系统在这两步之间会停留一段时间。
当事件查看器显示“更新的安全启动证书可用但尚未应用”时,说明设备已被检测、评估并排队等待下一阶段。状态“正在监测”表示微软仍在收集你的设备的更新可靠性信号,然后才会推送固件级变更。这里远程诊断发挥了作用。
另外,Windows可以在固件接纳之前,先在系统内下载并准备新证书。在固件接受并记录这些密钥之前,事件查看器可能会持续记录状态消息,显示转换仍在等待中。
这就是日志会以错误形式出现的原因,虽然它们其实都是信息性准备日志,并不意味着TPM损坏、安全启动失败或BIOS损坏。许多系统尤其在此类分阶段推送中,会暂时停留此状态。
如何检查你的PC是否已应用新的安全启动证书
Windows提供了一个简单方法,检查系统中是否已有Windows UEFI CA 2023证书。此方法不会修改任何内容,完全安全。
步骤1:以管理员身份打开PowerShell
右键点击开始按钮,选择Windows PowerShell(管理员)或终端(管理员)。
步骤2:准确运行以下命令
([System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023')
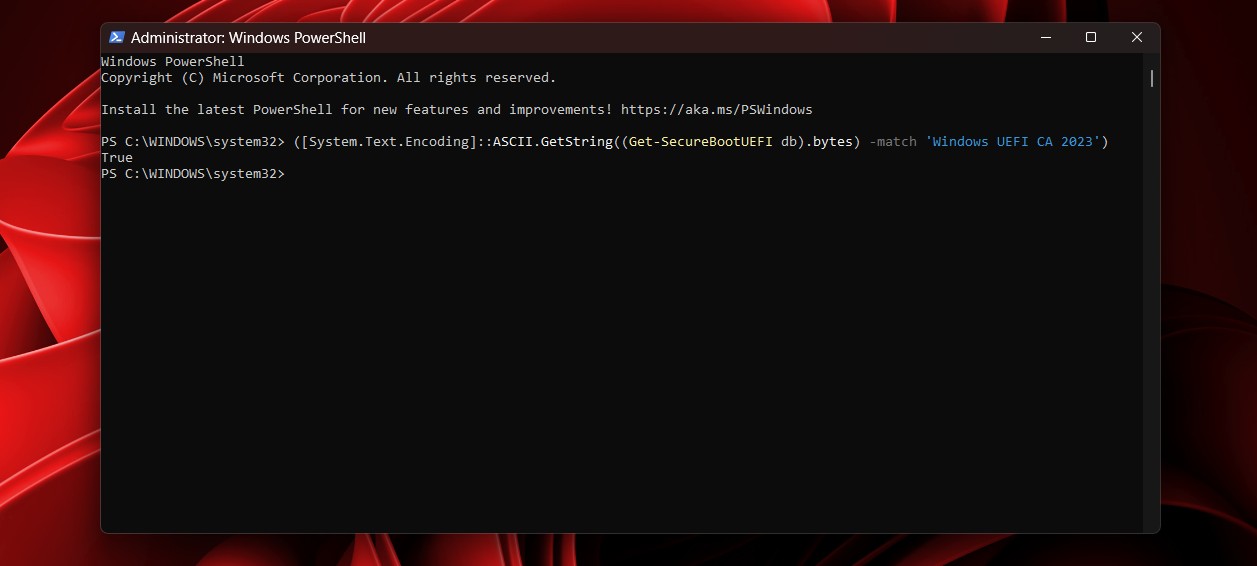 PowerShell输出确认Windows UEFI CA 2023更新
步骤3:查看结果
- True:表示Windows UEFI CA 2023证书已存在于安全启动数据库中。你的系统已准备好,即使事件查看器仍显示准备或监测的消息。
- False:表示设备尚未收到该证书。这不是错误,无需操作。你的电脑仅是等待推送。
如何在事件查看器验证更新
如果PowerShell返回True,想确认官方日志,可以在“系统”日志中找到。以下是快速定位的方法,避免浏览成千上万的事件:
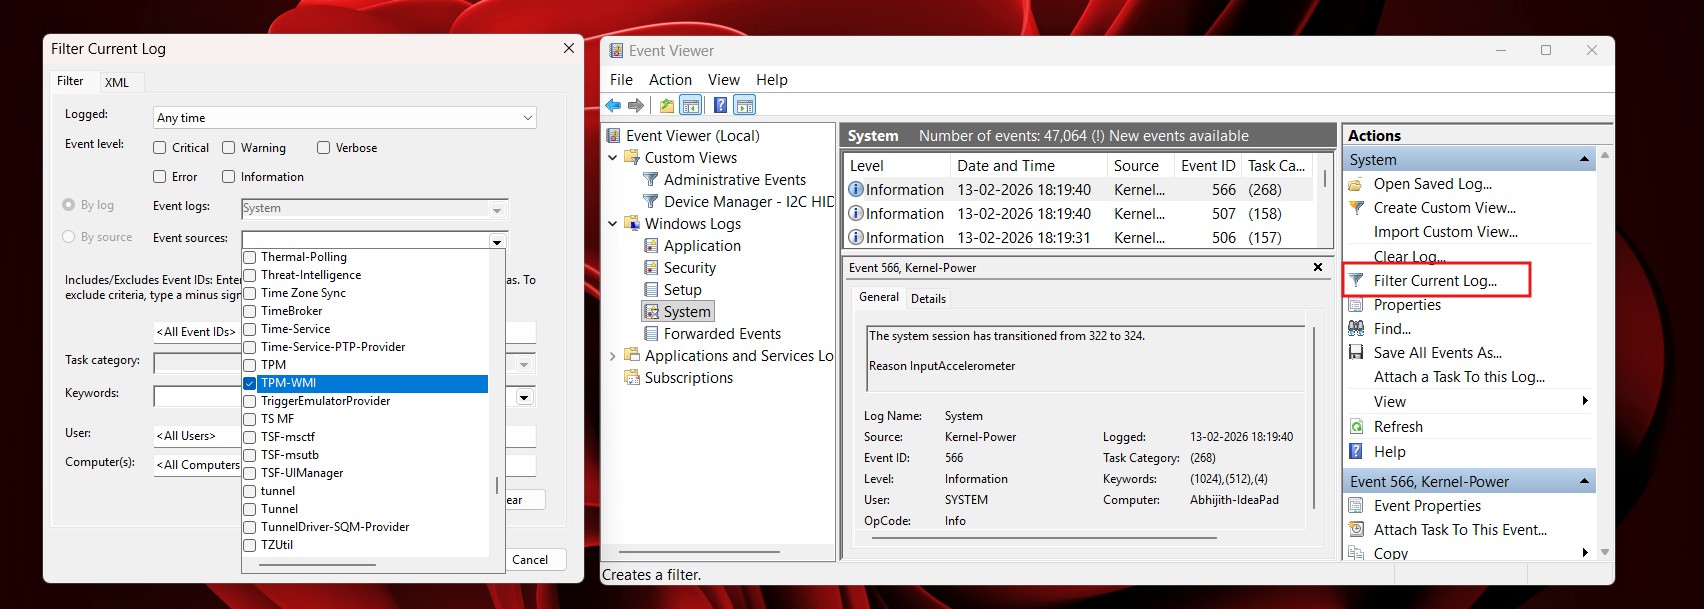 如何在事件查看器验证更新
筛选后,查找事件ID 1808。如果存在,说明新的安全启动证书已成功应用。你也可能看到事件ID 1034,确认了DBX(撤销列表)更新也已处理。
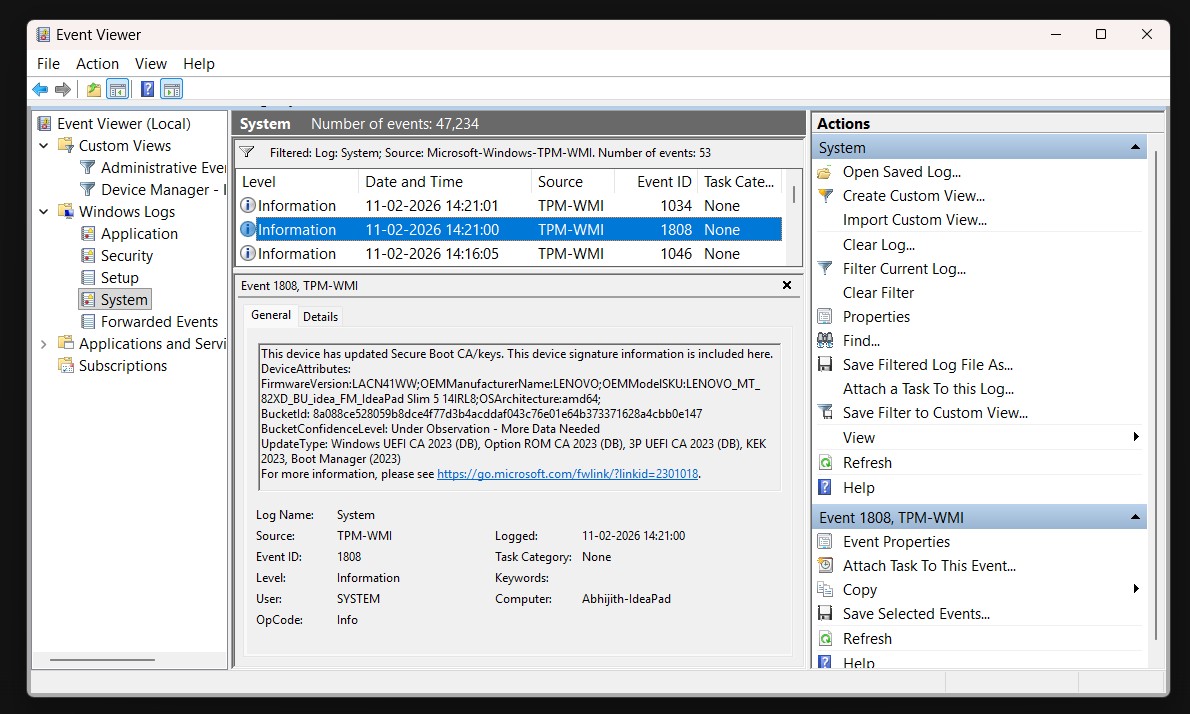 如果更新完全成功,事件查看器会显示事件ID 1808,确认新的安全启动密钥已生效。
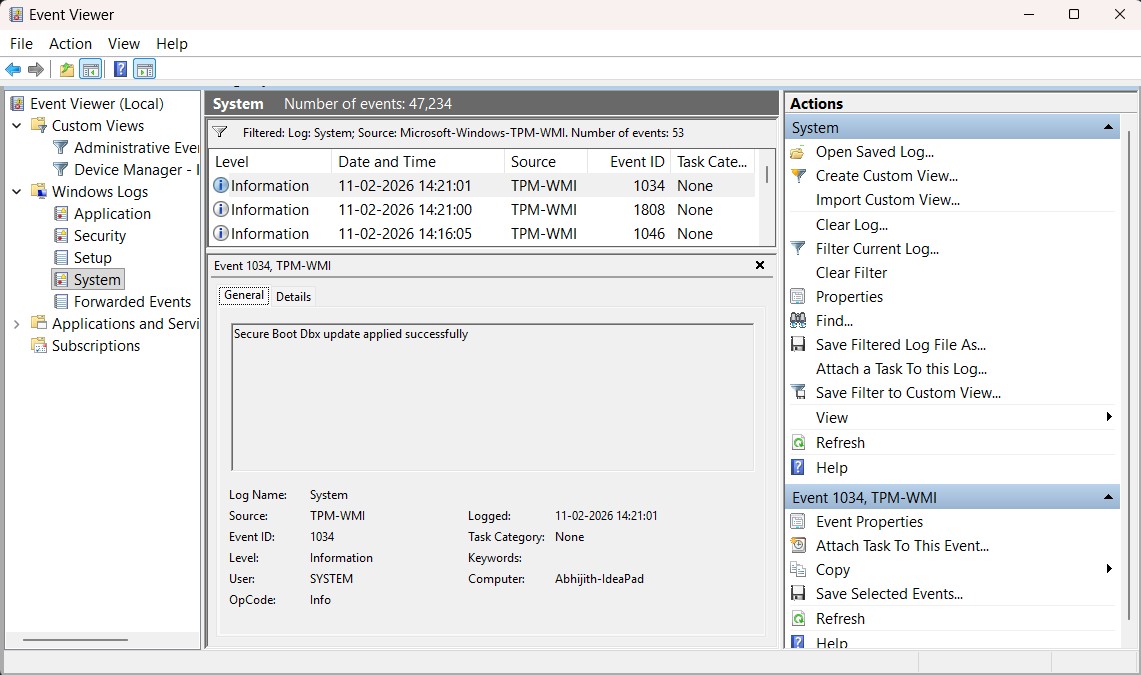 你也可能看到事件ID 1034,确认安全启动撤销列表(Dbx)与密钥一同成功更新。
注意,这两项检查可能不同步。有些用户PowerShell显示True,但事件查看器仍记录证书未应用于固件的警告。这是正常现象。
操作系统层面的更新可能先行,固件层面应用稍后,有时需重启或更新后完成。
如果PowerShell返回True,你的系统已具备所需条件。此时可以忽略事件查看器的相应条目。
现在需要更新BIOS吗?
不必急着更新BIOS。
关于此次推送,最大的误解之一是认为微软直接推送固件变更。实际上不是。BIOS和UEFI固件由设备制造商控制,不由Windows Update管理。这意味着微软不能在没有戴尔、联想、惠普、华硕、宏碁等OEM厂商协调的情况下,盲目更新所有PC的固件安全启动密钥。
 来源:微软
固件变更比操作系统更新更为敏感。Windows更新失败可回滚,固件更新失败则可能导致电脑无法启动。因此,OEM必须慎重验证安全启动密钥切换,只在确信不会影响平台特定配置时发布。
只有在以下情况下,才建议考虑更新BIOS:
- 设备制造商明确指示你更新
- 更新说明提及安全启动证书更改
- 你熟悉固件更新并了解风险
我们也建议避免使用诸如清除安全启动密钥、启用设置模式或手动修改固件设置等绕过方法。这些操作主要面向企业,如处理不当可能降低安全性。
如果感觉微软近期在幕后动作增多,那是事实。更新安全启动证书不可避免,毕竟上一版已有15年历史。微软正致力于让Windows默认更安全。