微软发布适用于所有电脑的Windows 11安全启动更新及验证方法

通过2026年6月的补丁星期二更新(KB5094126),微软将Secure Boot 2023证书更新推送到了更多的Windows 11和Windows 10设备。过去近两年,这一推送过程一直谨慎且分阶段进行,受固件兼容性检测限制。随着6月更新发布,微软拥有诊断数据的大多数受支持消费者PC现处于高度信任类别,意味着证书已安装或正在自动安装,无需用户操作。
Secure Boot最近在Windows中被误解较多。由于许多报道面向IT专业人士,普通家庭用户对此是否需要操作感到困惑。简而言之,大多数用户无需任何操作。具体情况依赖于几个因素,我们将在这里详细说明。
什么是Secure Boot,为什么它对您的电脑很重要?
Secure Boot是内置在电脑固件中的安全功能,具体而言是UEFI(BIOS的现代替代品)。开机时,Secure Boot会在Windows启动前检查尝试加载的软件的加密签名。如果有未经授权的软件试图在早期阶段运行,比如能躲避杀毒软件的rootkit或bootkit,Secure Boot会阻止它。自Windows 11发布以来,Secure Boot一直是必须功能,现代电脑默认启用。
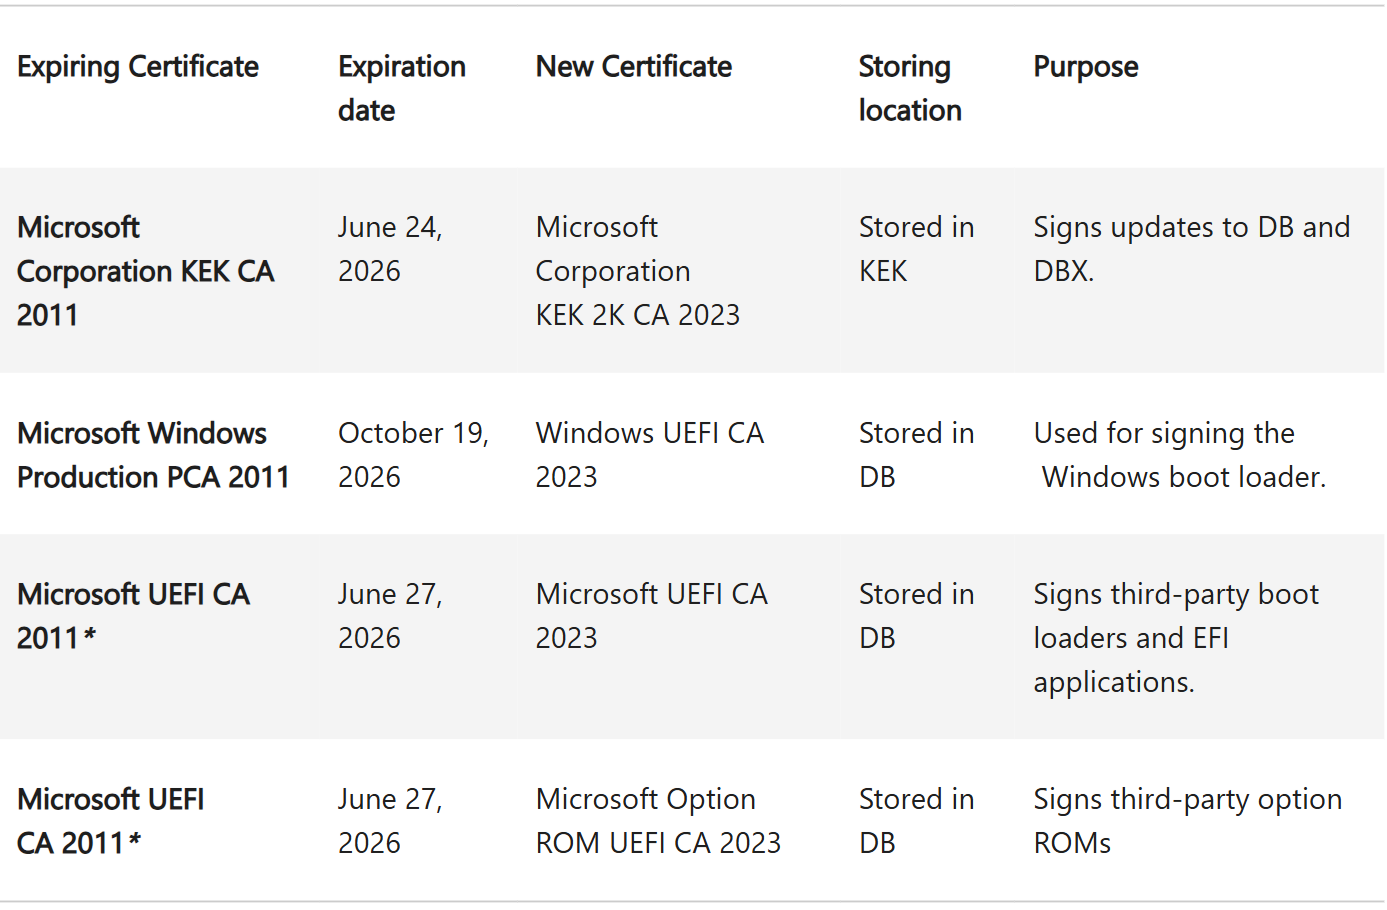
支撑此系统的证书最初颁发于2011年。2011版证书将分阶段于2026年6月24日开始过期,后续将在2026年10月结束。微软已经发布了名为Secure Boot 2023的替代证书,以确保旧证书失效后电脑能持续接收启动级安全更新。此前我们已详细介绍了如果忽视此截止日期,Windows 11电脑会发生什么。
如果您是普通Windows 11或Windows 10用户,您应该怎么做
检查Windows安全中心中的状态

大多数家庭用户无需手动操作。Secure Boot 2023证书通过Windows更新推送,如果设备符合条件且Windows更新未暂停,更新将在后台自动进行。但仍建议您核实状态。自2026年4月更新起,Windows 11已在Windows安全中心中显示Secure Boot证书状态。打开Windows 安全中心 > 设备安全 > Secure Boot,绿色勾选表示PC已完全更新,无需进一步操作。Windows Latest曾详解微软首次引入该功能时各状态图标含义。

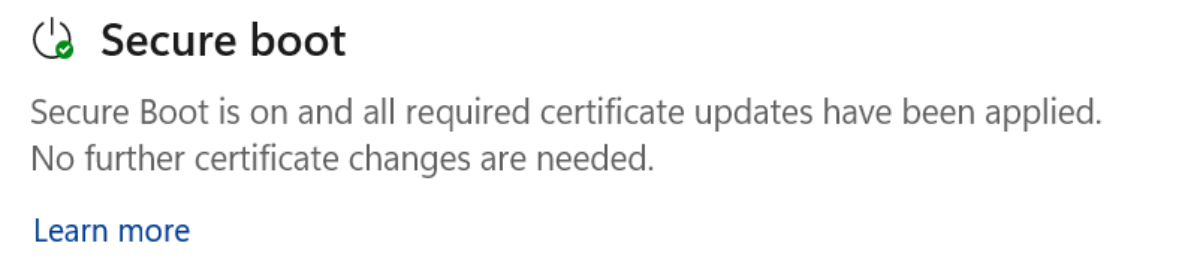 Secure Boot界面显示“完全更新”状态的绿色勾选图标。
如果看到黄色或红色图标怎么办?
黄色警告通常表示Windows正在等待应用证书更新,因为需要更多您的设备固件兼容性数据。大多数情况下,只需保持Windows更新开启并耐心等待。6月更新显著扩大了自动推送的设备名单。
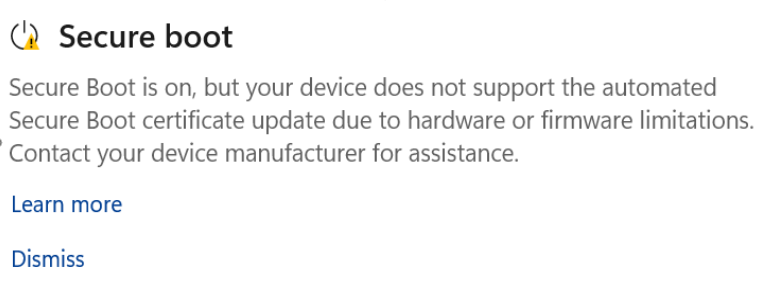 Secure Boot界面显示“尚未更新”状态的黄色警告图标。
红色警告较少见且更严重,通常是固件不兼容,需要您联系PC制造商(如惠普、戴尔、联想、华硕等)发布BIOS/UEFI更新。如果出现红色图标,请访问厂商支持页面下载并安装BIOS更新,更新固件后Windows会自动重试证书更新。
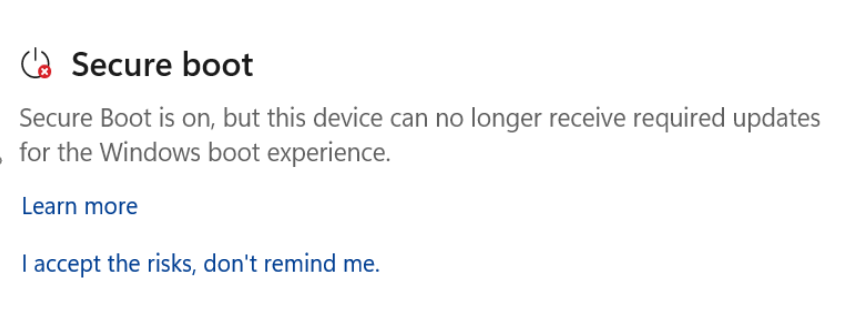 Secure Boot界面显示“需要操作”状态的红色停止图标。
如果您的电脑已经显示绿色勾选,还需要做什么吗?
不需要。如果Windows安全中心在Secure Boot一栏显示绿色勾选,说明电脑已更新到2023证书,完全最新。您无需更改BIOS或运行PowerShell命令。
 系统托盘的Windows安全图标显示绿色勾选
Secure Boot更新期间多次重启属于正常现象
部分用户最近安装Windows更新后注意到电脑重启了两三次。微软确认这是预期行为,主要因Secure Boot证书更新过程需要分阶段推送证书、应用更新及启动更新后的启动管理器,每个步骤均需重启。如果更新后电脑多次重启,属于正常。
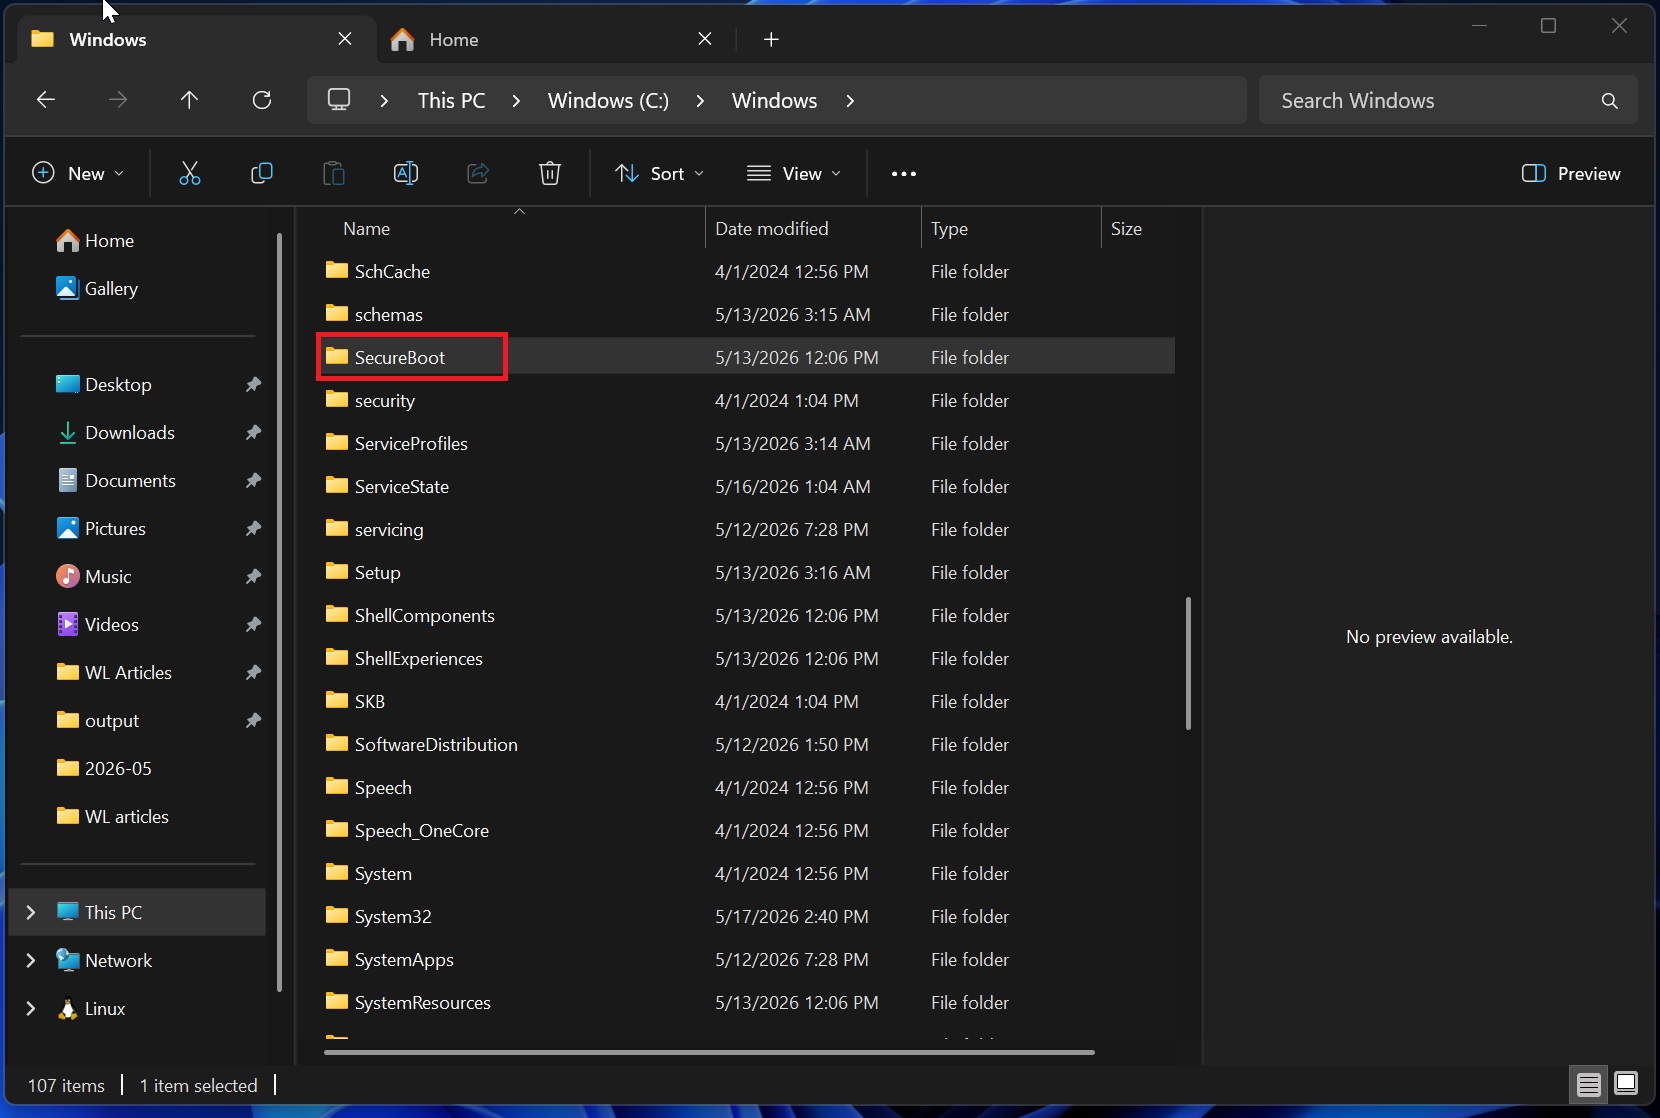
Windows中可能会出现新的SecureBoot文件夹
如果您发现C:\Windows目录下有新的SecureBoot文件夹,不必担心或删除。微软确认这不是bug,也不建议删除。Windows利用该文件夹暂存加密文件,待刷入固件时使用。建议保留。
旧电脑上的Secure Boot
旧电脑分为几类。如果您的电脑出厂预装Windows 10或11,并且定期接收更新,6月更新可能涵盖您的设备。若电脑为2015-2019年间款,制造商未推送最近BIOS更新,可能会暂时显示黄色状态,微软正对这些固件版本数据进行统计。
极少数很旧电脑可能永远无法收到自动更新,因固件存在问题且无厂商更新支持。针对这类设备,我们发布过关于Secure Boot失败表现及诊断的详尽分析。但对于2020年及以后普通消费者电脑,6月更新已覆盖。
需要查看BIOS或手动操作吗?
对于使用Windows 11或Windows 10 ESU的家庭用户,无需。微软在官方指南中明确指出,接受微软管理更新的设备该过程自动进行。无需开启BIOS或修改注册表。本年度早些时候,我们展示了如何手动检查Secure Boot证书状态,供有需要的用户验证,但对普通家庭用户完全可选。
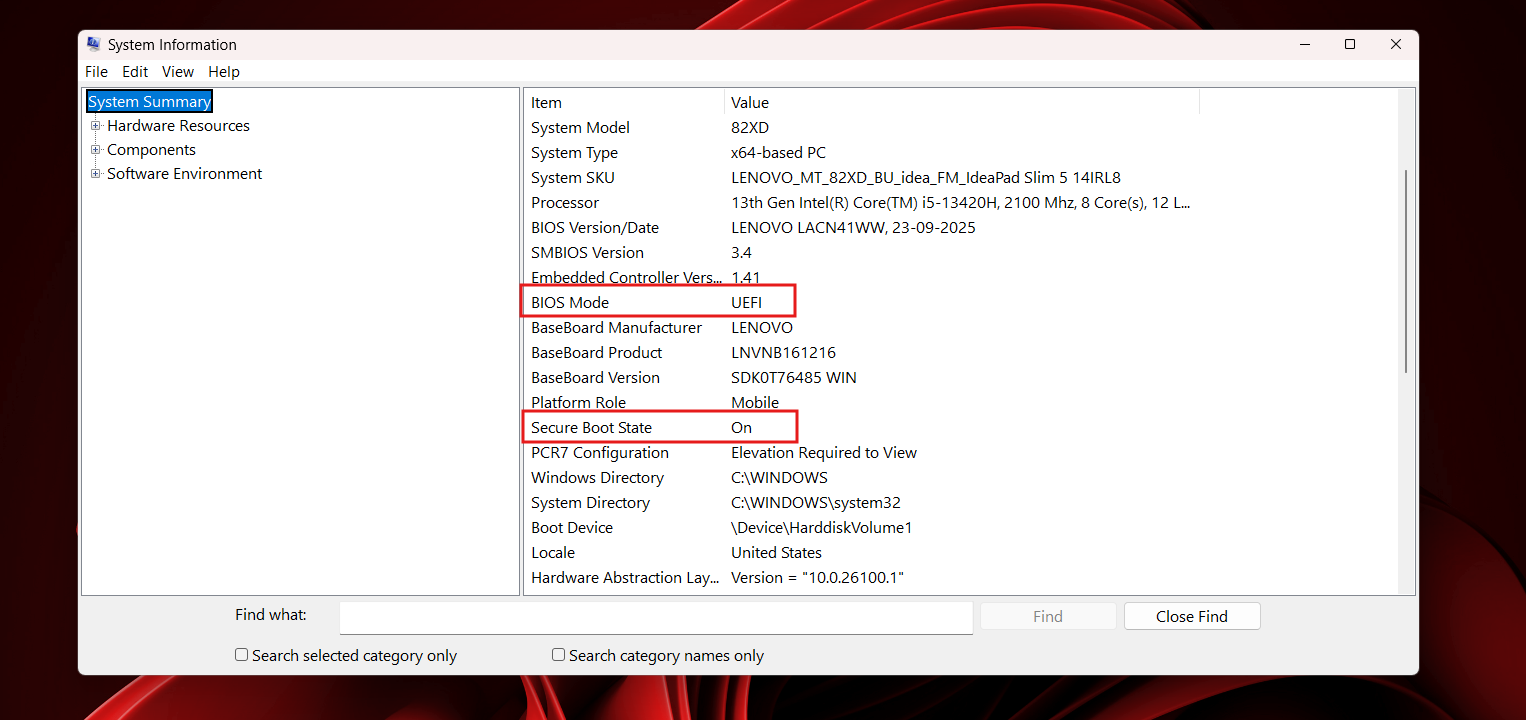 通过系统信息(msinfo32)工具快速确认Windows是否识别Secure Boot已激活。
给惠普用户的特别提醒
惠普用户需注意,惠普2026年4月发布的BIOS更新在尝试应用Secure Boot证书时,导致高端商务笔记本及工作站出现BitLocker恢复循环及启动失败。惠普已确认该问题并发布了更新固件。如果您使用惠普设备且在最近更新后遇到BitLocker恢复提示或启动问题,建议先访问惠普支持官网安装最新BIOS更新。此外,请关注我们关于Windows 11 KB5094126已知问题的报道,其中惠普设备是受影响较多的机型之一。
IT管理员需知的2026年6月更新变化
6月补丁星期二更新将大量设备型号纳入高信任数据库,微软据此决定自动推送证书更新。微软工程团队于6月4日第二场Secure Boot AMA确认,大部分具备诊断数据的系统在6月更新后都会归入高信任.
高信任类别设备
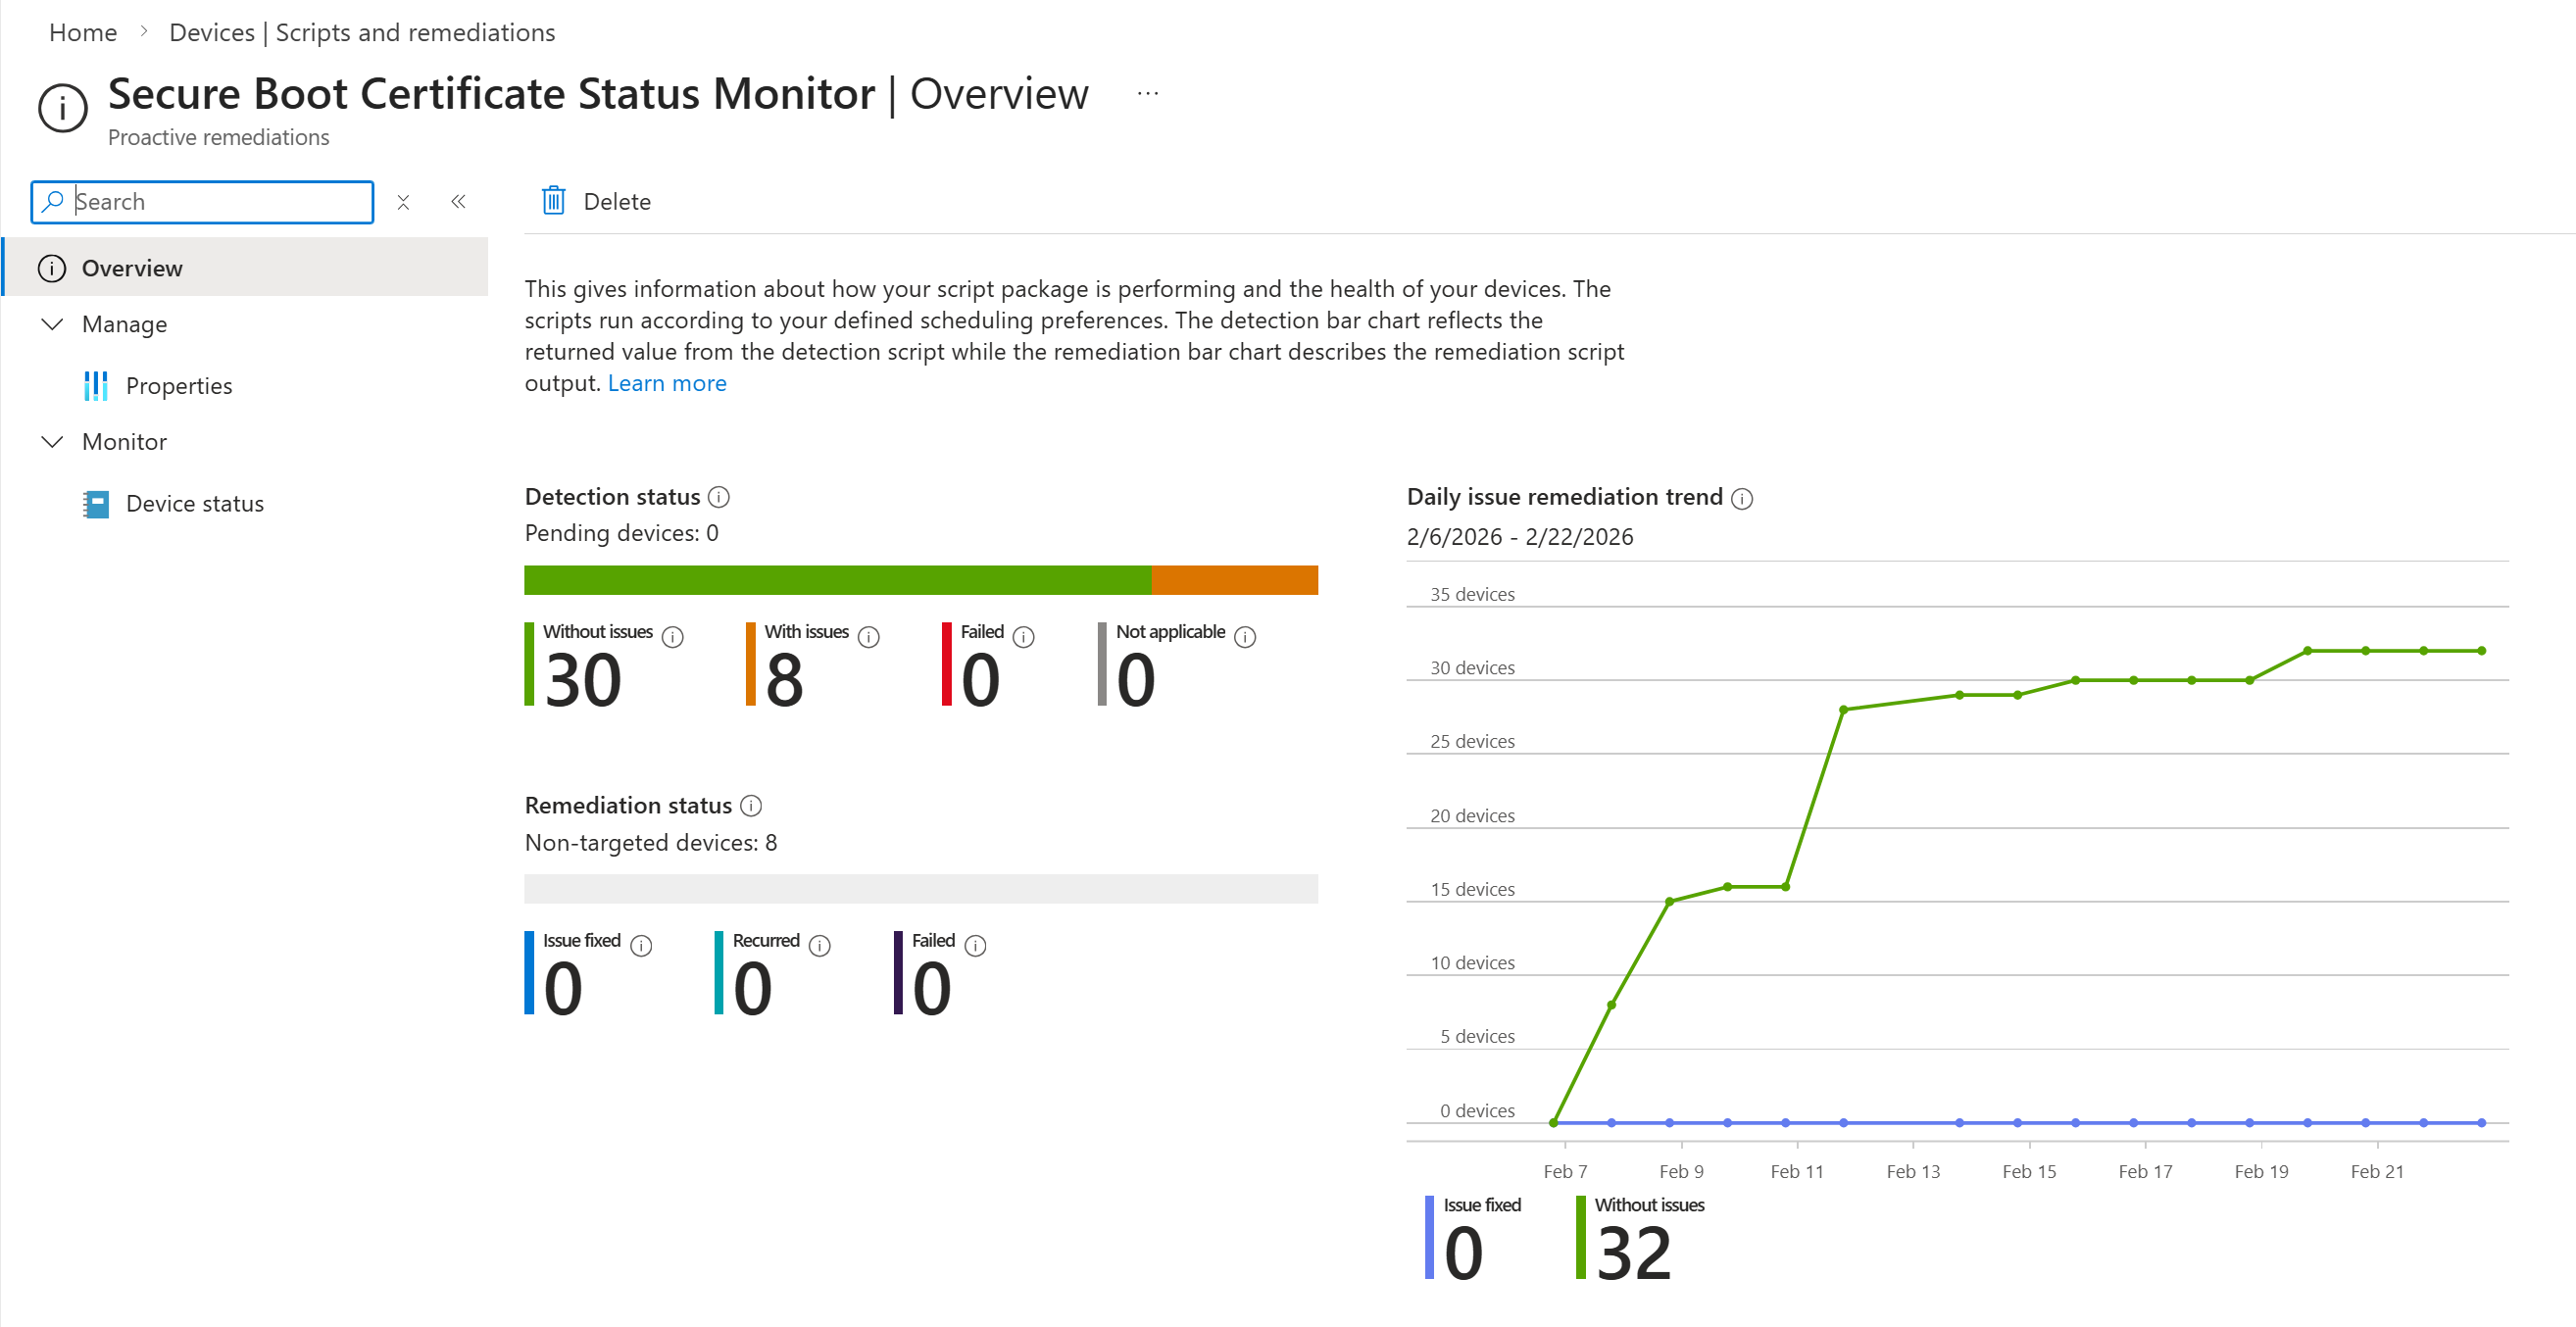
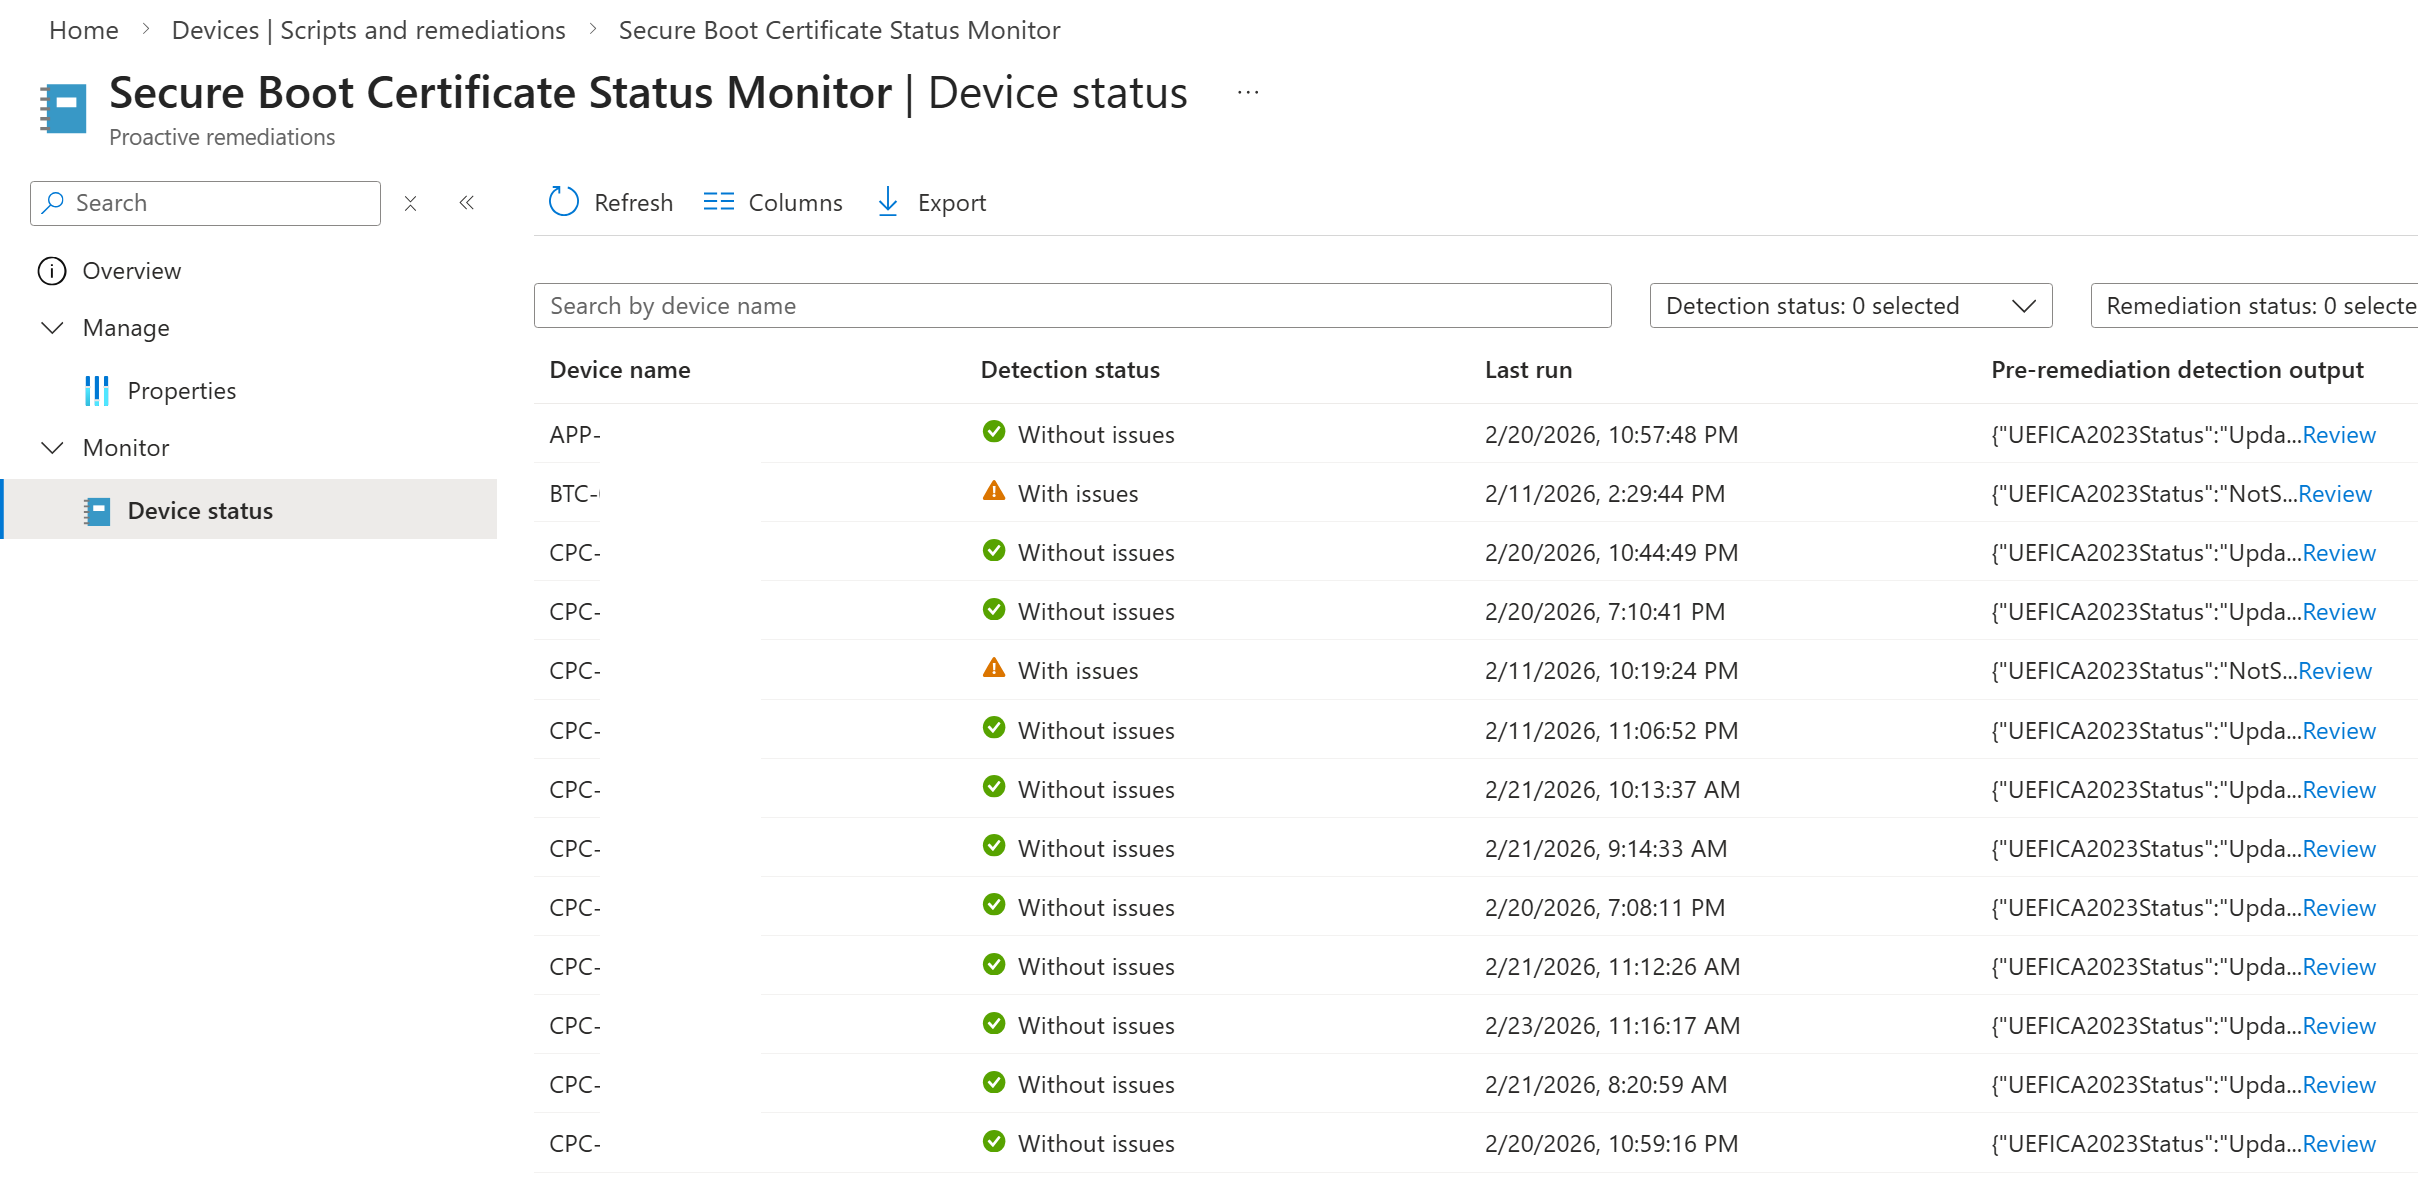
处于高信任类别的设备由Intune自动管理更新,无需管理员干预。5月中旬更新的Intune监测报告可显示所有受管设备的证书更新状态。微软建议管理员先拉取该报告,识别哪些设备处于高信任类别,哪些不在,然后规划部署方案。
非高信任类别设备
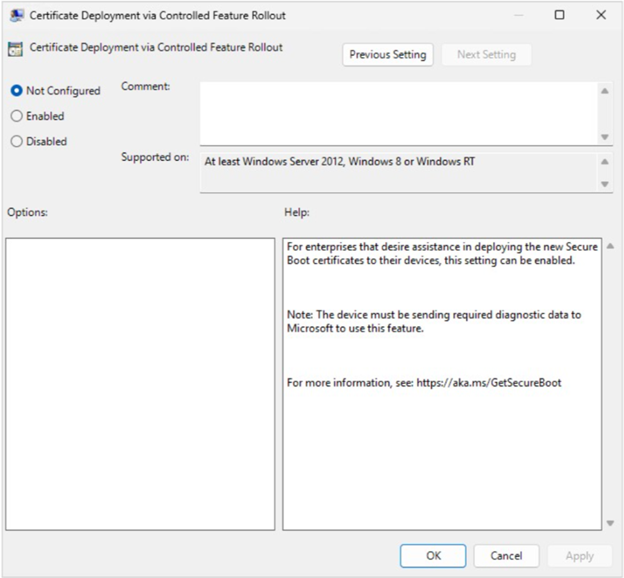
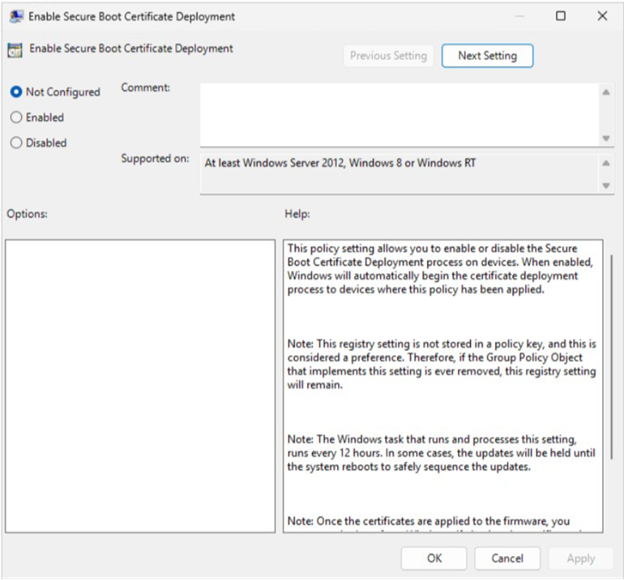
非高信任类别设备包括白牌机、配置较旧或具有较少遥测数据的设备,以及罕见的OEM固件版本,管理员需手动触发更新。主要方法有两种:修改注册表键值将AvailableUpdates设置为5944,或通过Intune设置目录策略,两者功能相同,都能令计划任务立即执行证书更新,而非等待设备分类完毕。
微软推荐的Intune管理设备流程是先拉取Secure Boot监控报告,找出未更新设备,从每个固件变体中挑选一两台代表机推送策略,待状态变绿后再扩大部署。设备应保持在线可访问,避免选取长时间离线的远程机器。微软官方支持页面提供了关于Intune监控Secure Boot证书状态及注册表方法的详细指导。
暂时暂停类别设备
处于暂时暂停状态的设备,是因微软推送系统发现固件兼容性问题,导致在该配置上强制更新风险较大。对于这类设备,未经OEM提供固件更新前,强制通过注册表更新不推荐。请先访问OEM支持页面,更新BIOS,然后重试。固件更新后设备将根据新固件版本迁移到新的类别,通常是观察中或高信任,而非暂停。
注意设备迁移到新类别后,旧类别数据不会同步更新。查看数周前缓存数据会产生错误判断。务必使用实时的Intune或GitHub CSV数据了解设备当前状态。微软Secure Boot OEM页面列出了所有主要厂商的固件更新资源链接。
关闭Secure Boot的设备
对于固件中禁用Secure Boot的设备,微软无法更新证书,固件限制所致。这类设备本来就暴露于Secure Boot旨在防护的启动级攻击中,证书过期不会改变这一风险。如果以后计划启用Secure Boot,请务必先全面测试。设备上的启动管理器将更新为2023签名版,但如果固件信任数据库仍只包含2011证书,重新启用Secure Boot时,设备将无法启动,需手动修复。
可监控的事件日志条目
Windows系统事件日志中的TPM-WMI事件源是监测Secure Boot证书更新状态最可靠的诊断工具。事件1801表示设备已被跟踪,等待更多数据。事件1802指固件层面问题,通常对应暂时暂停状态。事件1803表示KEK更新失败,多因该设备平台密钥配置无PK签名KEK负载,常见于PK设为无效值的虚拟机环境。
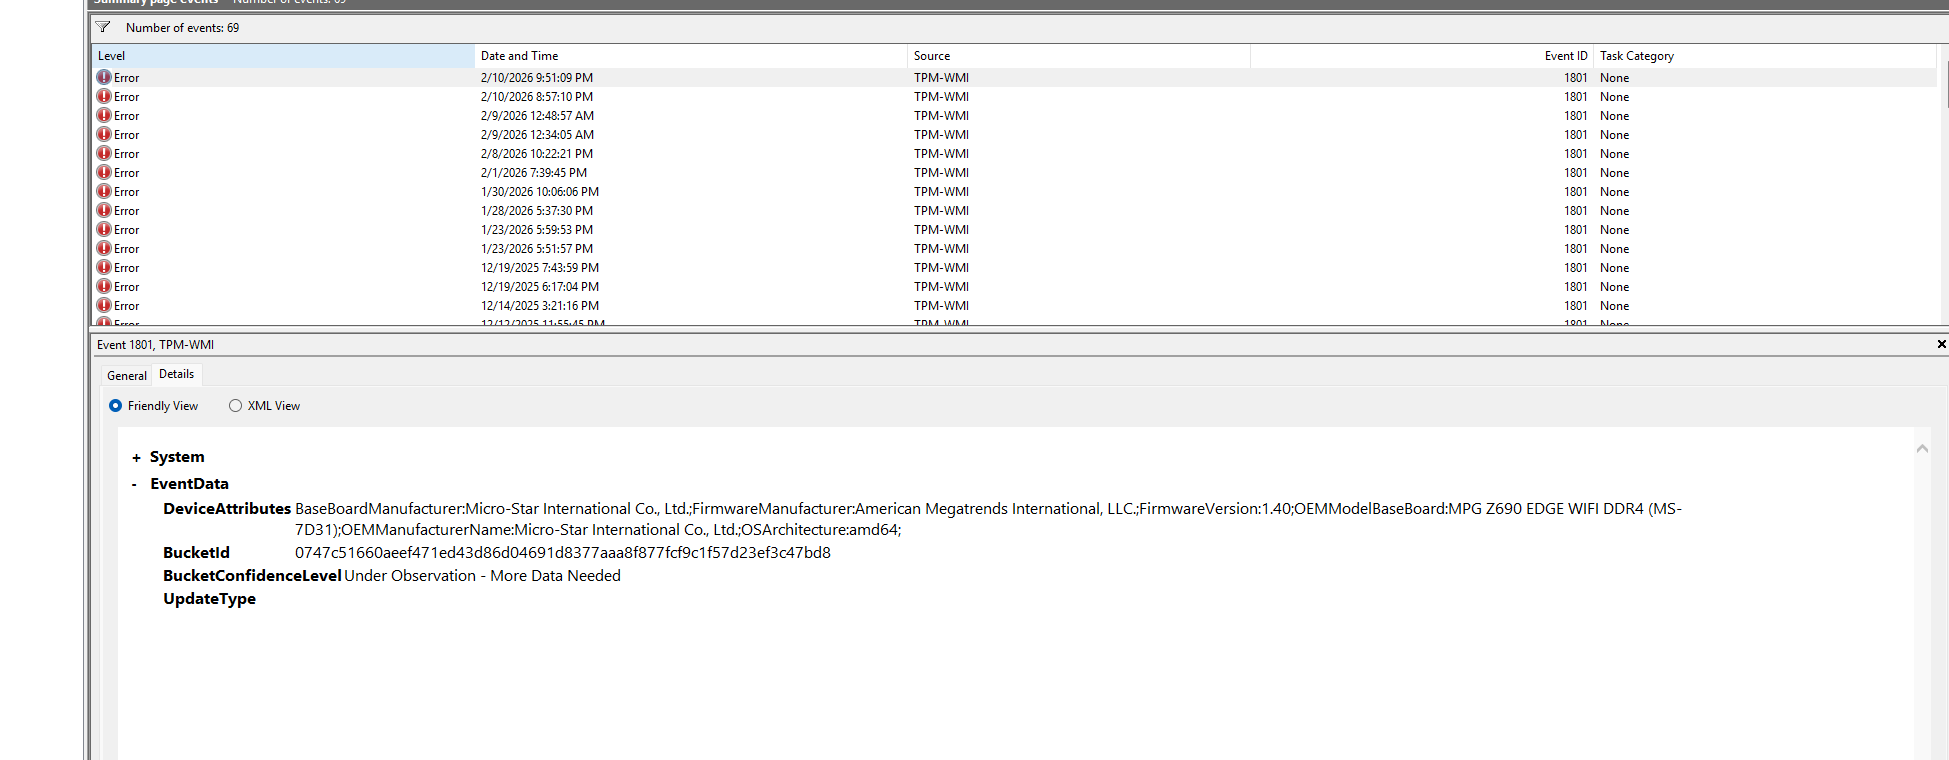 Windows事件查看器显示事件ID 1801,BucketConfidenceLevel标记为“观察中 – 需要更多数据”。来源:Reddit
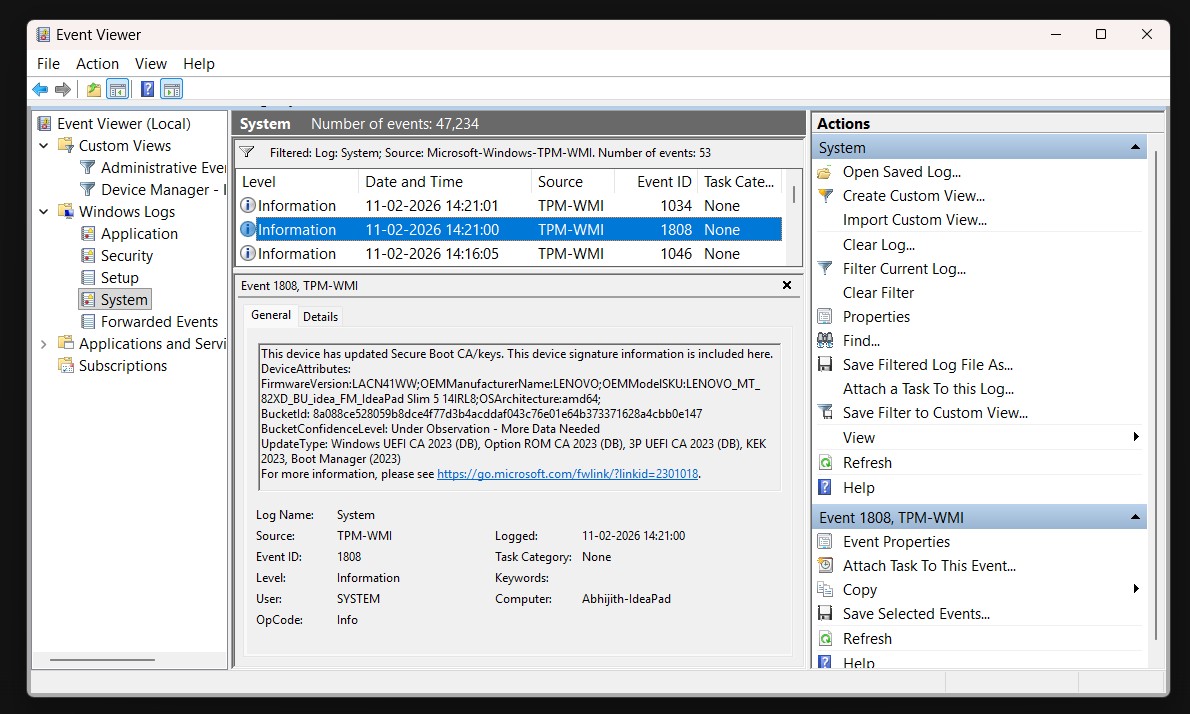
如果更新完全成功,事件查看器将显示事件ID 1808,确认新的Secure Boot密钥已生效。如果您使用HyperV或Azure虚拟机,PK配置可能是关键问题。请确认KEK和DB证书均为2023版本。如果DB证书已存在但KEK失败,设备仍部分受保护,但在KEK更新前不会接收DBX撤销更新。微软为Azure Trusted Launch和Confidential VM环境提供了专门指导。
OEM与驱动质量倡议
Secure Boot截止日期施加了重大压力,促使OEM加速发布BIOS更新,但有时反而适得其反。我们曾报道过OEM因匆忙固件更新导致Windows 11电脑变砖事件。微软在WinHEC 2026宣布的驱动质量倡议,是微软、OEM厂商和芯片供应商共同承担固件和驱动质量责任的生态系统级努力。
对于管理大量设备的IT管理员来说,更加强调在大规模部署之前,先在小范围内测试OEM固件更新的重要性,即使更新是安全修复。
KEK证书过期及6月24日后失效的功能
6月24日不是设备突然停止工作的日期,而是微软公司KEK CA 2011证书的过期日期。过期后微软将无法再用旧KEK签署新的DBX撤销负载。此前签署的所有负载,包括注册表键和计划任务机制,将照常运行。DB证书直至2026年10月才过期,微软仍可签署新启动管理器。KEK过期后停止的是微软向未更新KEK的设备推送新恶意软件和bootkit黑名单更新的能力。
您可以访问微软Secure Boot的中心资源页面,获取文档、脚本、OEM固件链接、Intune指导、故障排查及已知问题,网址为aka.ms/GetSecureBoot。
如果您在使用Secure Boot过程中遇到任何问题,欢迎在评论区留言告诉我们。