你听错了,微软并没有通过 TPM 终结盗版 Windows 11,新规只影响企业 KMS 服务器
 微软新的 TPM 规则不会阻止你的盗版 Windows 继续工作
微软于 7 月 22 日发布了一份文档,宣布推出 KMS Hardware-Secured,这是一项将 Windows 批量激活服务器绑定到 TPM 芯片的新要求。我们的一些读者来信询问,这是否意味着微软终于对盗版 Windows 11 采取强硬立场了。
之所以会有这种误解,是因为一些科技媒体正确报道了 TPM 证明这一部分,但随后又把它和微软在 2025 年 11 月关闭名为 KMS38 的盗版方法联系起来,并预测这将彻底终结盗版 Windows 的激活。
好消息是,雷德蒙德并没有在追查普通用户的盗版 Windows 副本。不过,这项变化确实会影响运行自有 KMS 服务器的组织。
KMS 是面向组织的批量许可工具
密钥管理服务允许公司通过一台内部服务器为网络中的所有 Windows PC 激活,而不是让每台机器分别连接微软。Windows Server 2025 将在 2026 年 8 月显示相关就绪提醒。等微软发布下一版 Windows Server LTSC 时,TPM 证明将成为强制要求,目前该版本还没有发布日期。
免责声明:需要说明的是,我们不支持盗版。这里的目的是澄清错误信息。
微软为什么这么做?
微软的文档称,攻击者一直在组织内部使用伪造或克隆的 KMS 服务器,为未获授权的 Windows 机器激活系统,而这些组织本身运行着真正的 KMS 基础设施。
一个伪装得足够像、能够进入公司网络并像真正的 KMS 主机一样响应激活请求的恶意服务器,可以悄悄为公司并未付费的机器授予许可。
新推出的 KMS Hardware-Secured 要求 KMS 主机在微软允许其提供任何激活之前,先通过 TPM 证明两件事。
- 首先,TPM 确认主机的硬件身份,微软会将该身份与其预期值进行比对。
- 其次,TPM 确认自该身份建立以来,平台未被篡改。
任何一项检查未通过的主机都无法分发许可证。
根据微软的说法,组织应如何准备
对于物理 KMS 主机,微软建议确认其已在 Windows Server Catalog 中通过认证,并且 TPM 已安装并启用。对于虚拟 KMS 主机,微软表示后续文章才会给出指导,这意味着连微软自己目前也还没有公布该场景下的规则。
但这里没有什么可惊慌的。管理员现在就可以在提升权限的 PowerShell 会话中运行以下命令来检查 TPM 就绪情况:
Get-TpmSupportedFeature -FeatureList “Key Attestation”
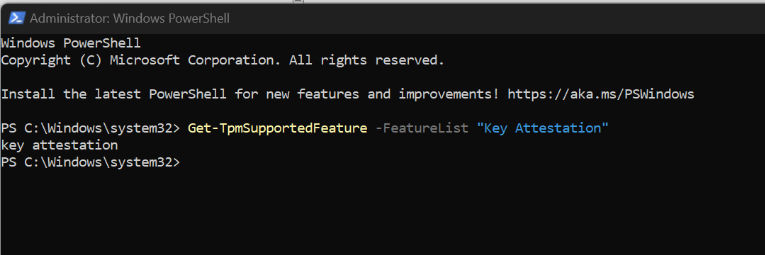
支持该功能的机器会返回“key attestation”,这表示在微软开始强制执行 KMS Hardware-Secured 之前,该能力就已经存在。
从 2026 年 8 月起,Windows Server 2025 将显示这一就绪状态。在 KMS 主机上运行 slmgr /dlv,要么返回“此设备符合使用基于硬件安全的 KMS 主机要求”,要么返回“此设备不符合使用基于硬件安全的 KMS 主机要求”。
事件查看器会在 应用程序和服务日志 > Key Management Service 下记录相同状态。这里目前还不会阻止激活。现有的 KMS 部署会像今天一样继续正常工作,直到微软发布使该要求强制生效的 LTSC 版本。
微软并没有针对普通用户打击盗版 Windows
一些媒体把 KMS Hardware-Secured 描述成微软在打击盗版 Windows 激活,标题暗示 TPM 芯片如今成了微软用来阻止盗版系统运行的工具。
看到这些标题的读者,完全有理由担心自己盗版的 Windows 11 安装会突然无法激活。
但事实并非如此。KMS Hardware-Secured 并不会检查你当前正在使用的电脑。它检查的是组织用来在整个设备群中激活 Windows 的服务器,而且它通过要求服务器本身携带一个 TPM 芯片来向微软证明自己的身份。
这些媒体还提到了 KMS38,这是一种微软在 2025 年 11 月关闭的离线盗版方法,并借此暗示既然微软以前已经封掉过一种盗版手段,那么这次也可能是在重复同样的做法。
不过,KMS38 与 TPM 芯片或 KMS 服务器根本没有关系。它是利用 Windows 升级辅助文件伪造较长的激活日期,而微软的修复只是改变了该文件验证数据的方式,这是一项与该方法无关的修复。
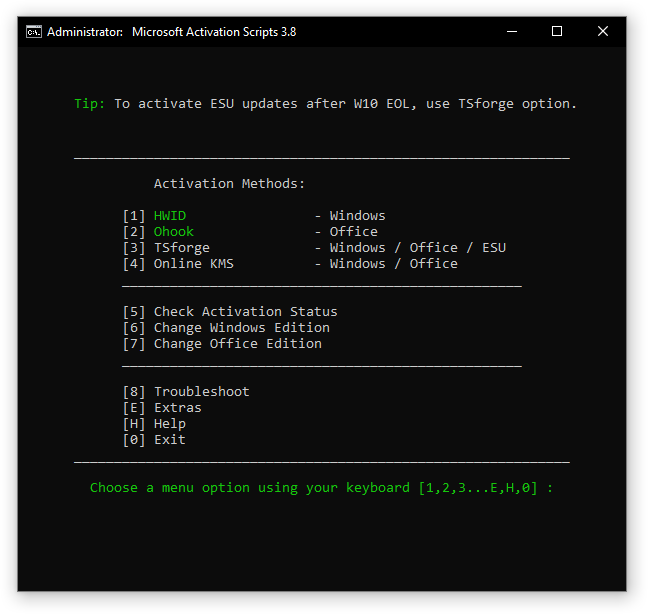
真正使用 KMS 的盗版方式叫 Online KMS,它也并不会连接到真正的主机。它会在你自己的电脑上,或者某个盗版工具运行的公共服务器上,搭建一个假服务器,按真正的 KMS 主机那样响应激活请求。
你的 Windows 安装会询问自己是否被允许激活,而假服务器只会回答可以。所以这里根本没有 TPM 检查可供失败。
如今大多数盗版 Windows 安装根本不使用 KMS
HWID 激活是大多数盗版工具包默认推荐的方式,它会将一台 PC 的硬件 ID 作为合法数字许可证永久注册到微软的激活服务器中,完全不需要 KMS 主机。
TSforge 则直接将伪造的许可数据写入 Windows 软件保护平台中负责管理所有合法激活的两个文件里。这两种方法都不需要 KMS。
简而言之,新的 KMS Hardware-Secured 方法不会影响现有任何用于激活 Windows 的盗版方式。但这里真正值得追问的是,Windows 为什么会被盗版!
为什么 Windows 盗版仍然如此普遍
用 TPM 证明锁定 KMS 主机,说明如果微软愿意,它完全可以构建严肃的防伪机制。但事实是,微软并不在意普通用户的盗版 Windows PC
微软的 Windows 11 家庭版售价为 139 美元,专业版为 199 美元。笔记本厂商在 OEM 许可之外还能拿到批量折扣,但这部分成本最终还是会算进你购买整机的价格里。
对于任何组装预算有限的 PC 或购买廉价笔记本的人来说,除了硬件之外还要再花 139 美元买操作系统,很难让人接受。这也是为什么在微软最初开始尝试加固 Windows 之后多年,Massgrave 以及类似工具仍然被广泛使用。
 Windows 11 家庭版的成本
我买了一台工作用笔记本,而不是组装台式机,部分原因就在于此。
Massgrave 的 FAQ 说,微软不会因为少量盗版激活就起诉家庭用户,因为对个人采取法律行动的成本会高于微软能收回的收益。
无论 Windows 许可证是否付费,微软的收入推动都来自订阅和服务,例如 OneDrive、Microsoft 365、Copilot,以及 MSN 信息流中的广告。
因此,过去几年里 Windows 11 一直给人一种充满加售内容的感觉。微软后来承认自己做得过头了,并承诺会推出“更安静、更轻松、少一些加售”的操作系统,而且已经开始兑现,默认关闭了 Widgets 中的 MSN 信息流和广告。
不过,这一切背后的激励并没有改变。你是否为 Windows 许可证付费,对微软来说似乎远没有你是否继续使用 Windows 重要。