Windows 11 画图存在零点击攻击漏洞,开启自动更新也可能尚未收到修复补丁
不要推迟或忽略 Windows 11 的更新,内置应用也不例外。Microsoft Paint 似乎存在安全漏洞。虽然已经发布了补丁,但用户在 Microsoft Store 中检查更新时却看不到它。
Microsoft 于 10 月 13 日披露了这个漏洞。如果不安装补丁,攻击者可能通过网络在你的电脑上运行代码,而你无需进行任何操作。目前还没有漏洞遭到实际利用的报告,但某些第三方杀毒软件(尤其是面向企业的产品)可能会因 Paint 缺少安全补丁而发出警告。
Microsoft 将 Paint 漏洞编号为 CVE-2026-83844,严重性评分为 10 分中的 8.1 分。Microsoft 将其评为“重要”,低于更严重问题所使用的“严重”评级。这并不意味着在 Paint 尚未完全修补时你就可以继续使用它,但也不必因此过度担心。
Microsoft 称 Paint 修复程序已发布,但我们却看不到
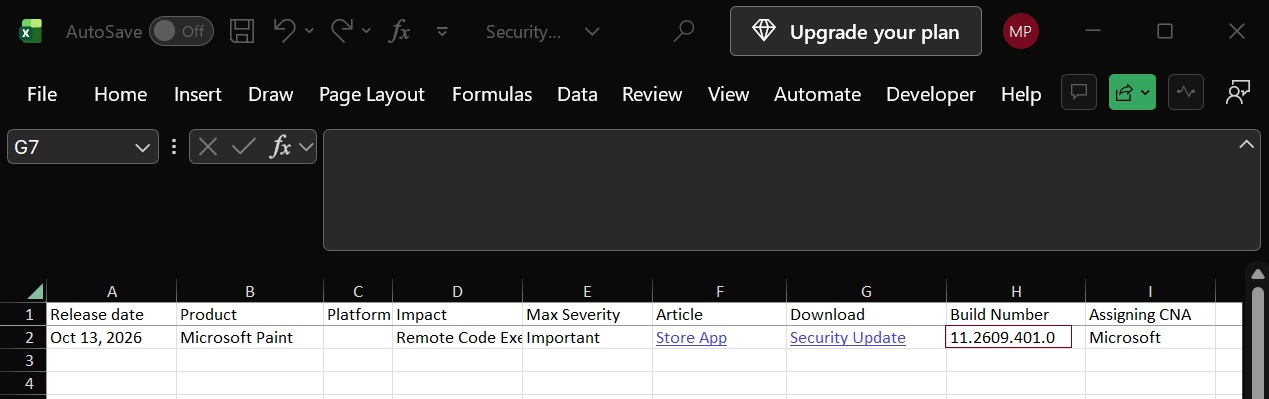
Microsoft 于 10 月 13 日披露漏洞的同时,也通过 Microsoft Store 推出了补丁。根据 Microsoft 的支持文档,Paint 版本为 11.2609.401.0 或更高版本时,便已获得全面保护。
我已在 Microsoft Store 中启用自动更新,因此本以为补丁已经安装。但我在 Store 中没有找到 Paint 的可用更新,于是以为它应该已经更新了,毕竟我确实在 MS Store 设置中开启了“自动更新”。
然而,我在应用设置中查看 Paint 的版本时,发现它运行的是 11.2603.251.0:
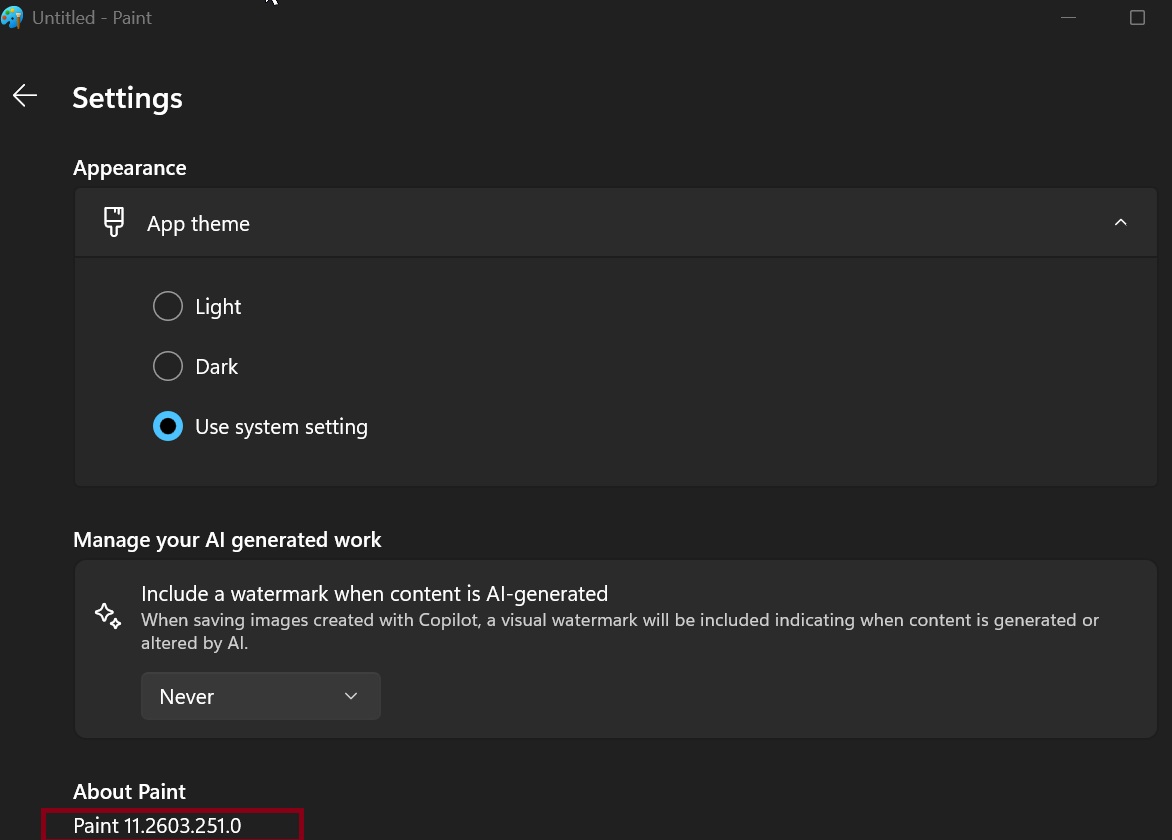
这个版本显然比推荐的 11.2609.401.0 更旧,因此目前的情况相当令人困惑。我们不清楚是某个错误导致已修补版本的 Paint 无法在 Store 中显示,还是 Microsoft 在自己的安全公告中错误地记录了所需更新的应用版本。
发现 Microsoft Paint 安全更新异常的不止我们,今天也有其他用户注意到了这一点。Reddit 上的 IT 管理员证实,他们完全看不到 Paint 更新,即使使用第三方工具下载该应用的 MSIX 文件也一样。
还要注意,安装 Windows 11 的 2026 年 10 月更新——该更新本身修复了 1000 多个安全问题——并不一定能让你免受 Paint 漏洞的影响。由于 Paint 通过 Microsoft Store 维护,如果应用本身没有修补,仅仅保持 Windows 系统为最新版本还不够。
Microsoft 称攻击者可发送网络数据包触发 Paint 漏洞
Microsoft 将这个漏洞描述为“越界读取”,也就是说,受影响的代码会读取其本应访问区域之外的内存。在这种情况下,该漏洞可能导致远程代码执行,让攻击者能够在受影响的电脑上运行自己的代码。
Microsoft 解释说:“未经身份验证的攻击者可以通过网络向受影响的服务发送特制数据包来利用此漏洞。”
好消息是,Microsoft 表示该漏洞难以利用,因此即使你的电脑尚未安装修复程序,也不必过于担心。目前还没有漏洞遭到实际利用的报告。
如何检查 Microsoft Paint 版本
要查看已安装的 Paint 版本,请打开 Windows PowerShell 并运行:
powershell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version根据 Microsoft 的文档,Paint 版本 11.2609.401.0 或更高版本已修补。低于该版本的版本则被视为存在漏洞。
无论如何,我都建议安装你能获取到的最新版 Paint,即使其版本号低于 Microsoft 文档中列出的已修补版本。正如我前面所说,Microsoft 完全有可能是不小心撤下了 Paint 更新,或者错误地记录了已修补版本(一个根本不存在的版本)。